Bezpieczeństwo strony internetowej – jak chronić firmę, gdy 43% ataków trafia w mały biznes
Czy wiesz, że w 2020 roku aż 43% ataków hakerskich było skierowanych na małe firmy? Wielu przedsiębiorców wciąż zakłada, że cyberprzestępcy biorą na celownik wyłącznie korporacje, banki czy instytucje publiczne. W rzeczywistości zautomatyzowane boty nieustannie przeszukują sieć w poszukiwaniu dowolnych serwisów z lukami w kodzie lub konfiguracji.
Zainfekowana witryna oznacza natychmiastowe straty: spadek zaufania klientów, utratę wypracowanych pozycji w wynikach wyszukiwania, nagłe przestoje w sprzedaży, a w skrajnych przypadkach wysokie kary finansowe wynikające z naruszenia przepisów o ochronie danych. Dbanie o bezpieczeństwo strony internetowej to nie jednorazowe zadanie, lecz ciągły proces chroniący Twój biznes online. Zobacz, jakie zagrożenia czyhają w sieci i jak skutecznie zabezpieczyć swój serwis.
Najczęstsze zagrożenia dla serwisów internetowych
Zrozumienie taktyk stosowanych przez atakujących pozwala dobrać właściwe metody ochrony. Globalna organizacja OWASP (Open Web Application Security Project) regularnie publikuje zestawienie najpoważniejszych luk w aplikacjach webowych (OWASP Top 10). Wśród nich dominują problemy wynikające z błędów konfiguracyjnych i zaniedbań technicznych:
- Błędy kontroli dostępu (Broken Access Control – OWASP A01): pozwalają nieuprawnionym użytkownikom uzyskać wgląd do wrażliwych danych lub funkcji administracyjnych. Obrona wymaga domyślnego blokowania dostępu (deny by default) i sprawdzania uprawnień w zaufanym kodzie po stronie serwera.
- Wstrzykiwanie złośliwego kodu (Injection – OWASP A03): występuje, gdy niezwalidowane dane trafiają do zapytań systemowych lub bazy danych (np. SQL Injection). Ochrona polega na stosowaniu zapytań parametryzowanych, bezpiecznych interfejsów API oraz filtrowaniu danych wejściowych po stronie serwera.
- Błędy w konfiguracji bezpieczeństwa (Security Misconfiguration – OWASP A05): obejmują pozostawianie domyślnych kont i haseł, zbędnych usług serwerowych, brak procedur utwardzania systemu oraz wyświetlanie szczegółowych komunikatów o błędach ułatwiających penetrację serwera.
- Podatne i przestarzałe komponenty (Vulnerable and Outdated Components – OWASP A06): wynikają z używania nieaktualnych motywów, wtyczek lub wersji systemu CMS, w których ujawniono publicznie znane luki bezpieczeństwa.
Szyfrowanie połączenia i certyfikat HTTPS
Podstawowym fundamentem bezpieczeństwa w internecie jest szyfrowanie komunikacji za pomocą protokołu HTTPS i standardu TLS. Rozwiązanie to zabezpiecza przesyłane informacje przed podglądem oraz manipulacją w trakcie transmisji między przeglądarką a serwerem – zapobiega chociażby wstrzykiwaniu złośliwych reklam czy obcych skryptów.
Aby nawiązać bezpieczne połączenie, potrzebujesz cyfrowego certyfikatu, który wiąże klucz publiczny z Twoją domeną. Wdrożony certyfikat SSL buduje zaufanie użytkowników, a także stanowi pozytywny sygnał rankingowy dla wyszukiwarki Google. Aby szyfrowanie działało bez zarzutu, zadbaj o właściwą konfigurację:
- Obsługa portów i przekierowania: utrzymuj otwarty port 80 (HTTP), lecz automatycznie przekierowuj cały ruch na bezpieczny port 443 (HTTPS) za pomocą trwałego przekierowania 301.
- Wyeliminowanie problemu Mixed Content: upewnij się, że wszystkie zasoby (obrazki, arkusze stylów, skrypty) ładują się przez HTTPS lub linki względne. Przeglądarki blokują niezabezpieczone zasoby na stronach HTTPS, co może zaburzyć wygląd i działanie witryny.
- Wdrożenie nagłówka HSTS: nagłówek HTTP Strict Transport Security instruuje przeglądarkę, aby przy kolejnych wizytach użytkownika łączyła się ze stroną wyłącznie przez szyfrowane połączenie.
- Harmonogram odnawiania: standardowe certyfikaty Let’s Encrypt wygasają po 90 dniach. Zaleca się ich automatyczne odnawianie co 60 dni lub co najmniej 30 dni przed upływem terminu ważności.
Pamiętaj jednak, że HTTPS chroni dane w locie, lecz nie zapobiega przesyłaniu niebezpiecznych danych przez formularze ani błędom w kodzie samej aplikacji.
Regularne aktualizacje oprogramowania
Przestarzałe oprogramowanie to najprostsza droga do przejęcia witryny przez automatyczne skanery. Systematyczne administrowanie stroną pozwala eliminować podatności, zanim przestępcy zdążą je wykorzystać.
Według wytycznych CISA (Cybersecurity and Infrastructure Security Agency) krytyczne luki w systemach dostępnych z internetu należy łatać w ciągu maksymalnie 15 dni od ich wykrycia, a podatności o wysokim stopniu ryzyka w ciągu 30 dni. Ponadto należy regularnie wycofywać niewspierane systemy i oprogramowanie.
W przypadku popularnych systemów CMS, takich jak WordPress, utrzymanie aktualności wymaga szczególnej dyscypliny:
- Główny rdzeń WordPressa musi pracować na najnowszej wersji, ponieważ starsze wydania nie otrzymują poprawek bezpieczeństwa. Warto korzystać z wbudowanego mechanizmu automatycznych aktualizacji.
- Wtyczki i motywy mają domyślnie wyłączoną automatyczną aktualizację. Administrator może włączyć ją ręcznie dla zaufanych rozszerzeń – wówczas system weryfikuje i instaluje nowe wersje dwa razy na dobę.
- Każdy nieużywany szablon lub wyłączona wtyczka powinny zostać całkowicie usunięte z serwera, ponieważ nieaktywny kod wciąż stwarza zagrożenie w przypadku wykrycia w nim luki.
Uwierzytelnianie i ochrona panelu logowania
Dostęp do panelu zarządzania serwisem pozwala przejąć kontrolę nad całą bazą klientów oraz treścią strony. Zabezpieczenie tego obszaru wymaga restrykcyjnych procedur:
- Uwierzytelnianie wieloskładnikowe (MFA): CISA oraz OWASP zalecają bezwzględne wdrożenie MFA na wszystkich kontach z dostępem do internetu, ze szczególnym uwzględnieniem administratorów. Najwyższą odporność na phishing gwarantują rozwiązania oparte na standardzie FIDO2/WebAuthn.
- Ograniczanie nieudanych prób logowania: ataki siłowe (brute-force) polegają na automatycznym testowaniu tysięcy popularnych haseł. Zgodnie z wytycznymi OWASP licznik błędnych logowań powinien być powiązany z danym kontem użytkownika, a nie jedynie z adresem IP.
- Zasada najniższych uprawnień (Least Privilege): przydzielaj użytkownikom jedynie takie uprawnienia, które są im niezbędne do pracy, usuwaj zbędne konta oraz natychmiast blokuj dostęp byłym współpracownikom.
- Zmiana domyślnych parametrów: zrezygnuj ze standardowych nazw użytkowników (np. “admin”) oraz domyślnych, przewidywalnych haseł dostępowych.
Kopie zapasowe jako ostateczna linia obrony
Nawet najbardziej zaawansowane tarcze ochronne nie wykluczają ryzyka awarii sprzętowej, błędu ludzkiego czy ataku typu ransomware. W krytycznym momencie to poprawny backup decyduje o tym, jak szybko przywrócisz działanie firmy.
Zarówno CISA, jak i NIST wskazują, że nie istnieje jeden uniwersalny interwał tworzenia kopii zapasowych dla wszystkich stron. Częstotliwość należy dopasować do dopuszczalnego celu punktu przywracania (Recovery Point Objective – RPO), czyli ilości danych, na których utratę organizacja może sobie pozwolić. W zależności od specyfiki serwisu kopie wykonuje się w trybie ciągłym, co godzinę lub raz w tygodniu.
Skuteczna polityka kopii zapasowych opiera się na kluczowych zasadach:
- Izolacja danych: kopie zapasowe muszą być przechowywane oddzielnie od chronionego środowiska – w bezpiecznej chmurze (offsite) lub w odizolowanym magazynie offline.
- Weryfikacja integralności: regularnie sprawdzaj, czy utworzone archiwa nie są uszkodzone i czy zawierają kompletne bazy oraz pliki.
- Cykliczne testy przywracania: samo tworzenie kopii to za mało. Przeprowadzaj regularne próby odzyskiwania danych na środowisku testowym – testuj zarówno częściowe przywracanie pojedynczych plików, jak i pełne odtworzenie całego systemu.
Ochrona tożsamości domeny i bezpieczna infrastruktura
Bezpieczeństwo serwisu nierozerwalnie łączy się ze stabilnością domeny internetowej. W 2022 roku w Polsce odnotowano ponad 1,1 miliona prób wyłudzeń danych, a przestępcy regularnie wykorzystują rejestrację literówek w nazwach znanych marek (typosquatting).
Kompleksowa ochrona domeny polega na zabezpieczeniu rekordów przed nieautoryzowanymi zmianami za pomocą mechanizmu DNS lock, wdrożeniu protokołu DNSSEC oraz monitorowaniu sieci pod kątem podejrzanych rejestracji.
Gdy zmieniasz serwer lub modernizujesz zaplecze techniczne, pamiętaj, że bezpieczna migracja strony wymaga szyfrowanych protokołów transferu (takich jak SFTP lub SCP), bezpiecznego przeniesienia baz danych oraz wdrożenia stałych przekierowań 301, aby zachować ciągłość ruchu i widoczność w wyszukiwarce.
Monitorowanie zdarzeń i plan reagowania na incydenty
Zaniedbania w rejestrowaniu zdarzeń i monitoringu (kategoria OWASP A09 – Security Logging and Monitoring Failures) dają intruzom czas na swobodne penetrowanie infrastruktury. Aktywne testowanie i nadzorowanie logów pozwala wychwycić podejrzane anomalie w zarodku.
CISA rekomenduje ciągłe skanowanie systemów pod kątem znanych podatności i błędów konfiguracji. Jeśli jednak podejrzewasz włamanie lub kompromitację serwisu, natychmiast uruchom plan reagowania na incydenty:
- Zabezpiecz logi serwerowe, zrzuty ruchu i artefakty systemowe niezbędne do przeprowadzenia analizy śledczej.
- Przeszukaj zasoby pod kątem znanych wskaźników kompromitacji (IoC) i zidentyfikuj punkt, przez który intruz dostał się do systemu.
- Niezwłocznie zainstaluj poprawki usuwające lukę w zabezpieczeniach, zaczynając od zewnętrznie dostępnych usług.
- Usuń wszelkie złośliwe skrypty i zresetuj wszystkie hasła oraz klucze dostępowe do bazy, kont FTP i paneli zarządzania.
Zadbaj o stabilny i bezpieczny fundament swojego serwisu
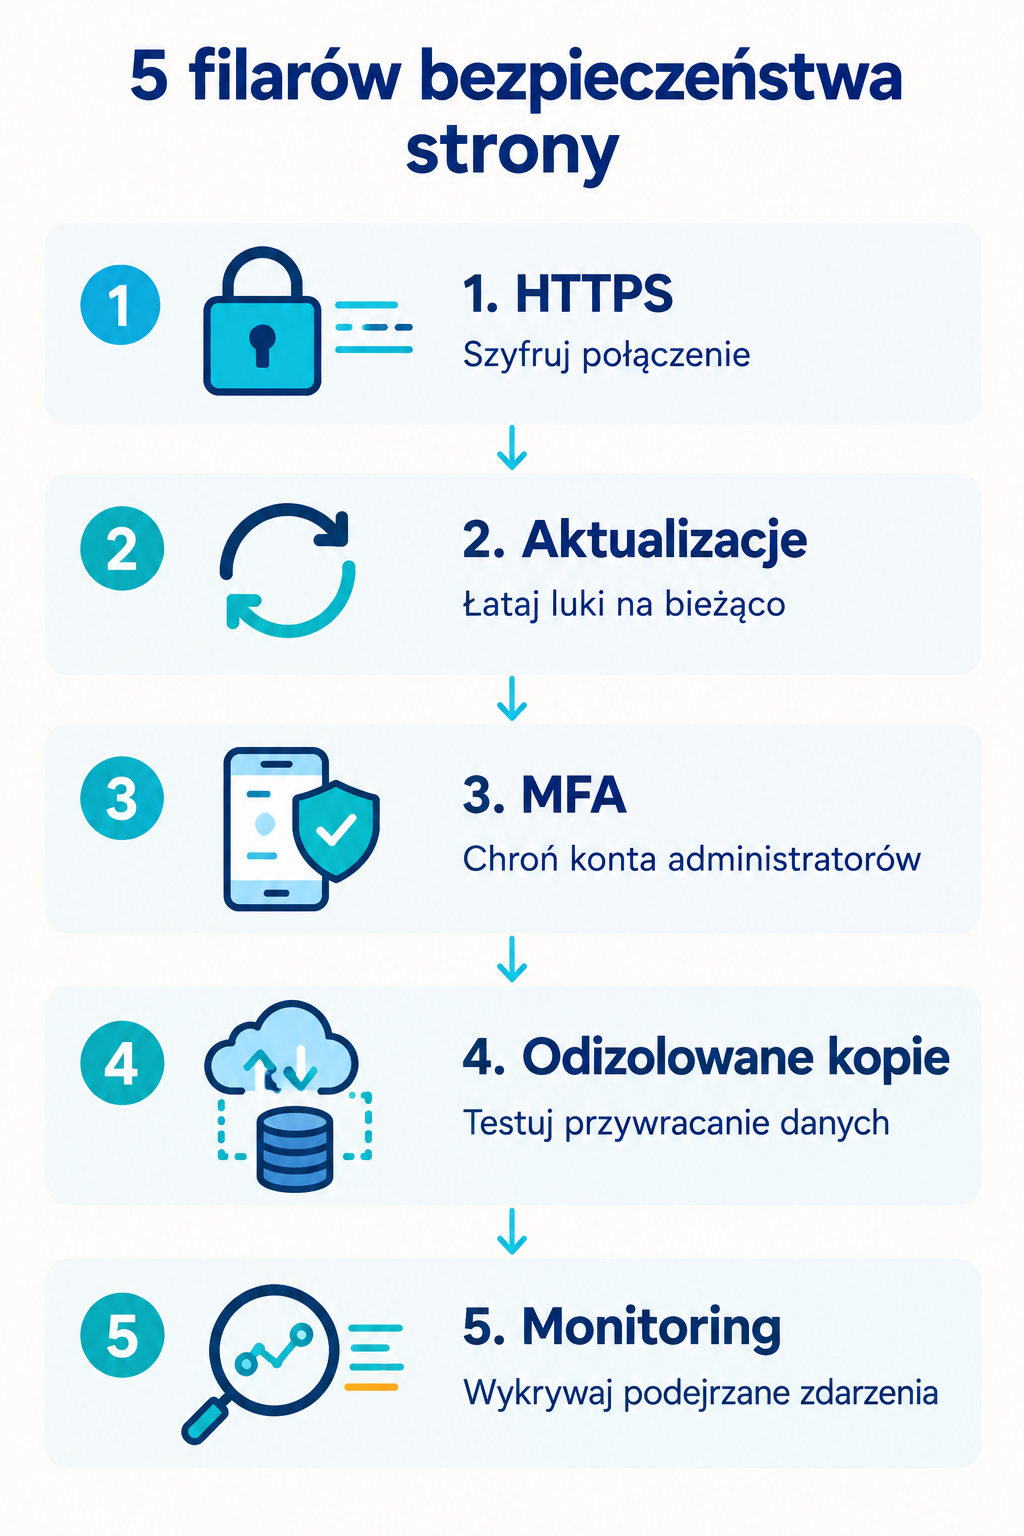
Utrzymanie bezpiecznej witryny wymaga systematyczności: od szyfrowania HTTPS i regularnych aktualizacji, przez ochronę panelu logowania, aż po odizolowane kopie zapasowe i stały monitoring. Każdy z tych kroków tworzy szczelną barierę chroniącą Twój biznes przed kosztownymi przestojami i utratą klientów.
Chcesz sprawdzić, czy Twój serwis jest w pełni odporny na współczesne zagrożenia? Skontaktuj się ze specjalistami Starterfox. Pomożemy Ci przeprowadzić audyt bezpieczeństwa, wdrożyć niezbędne zabezpieczenia i zapewnić stałą opiekę techniczną nad Twoją stroną internetową.